Bromo

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Pantai Kuta

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Sunrise Pantai

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Pangandaran

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Raja Ampat

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Kawah Ijen

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Labuan Bajo

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Pantai Madasari Pangandaran

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

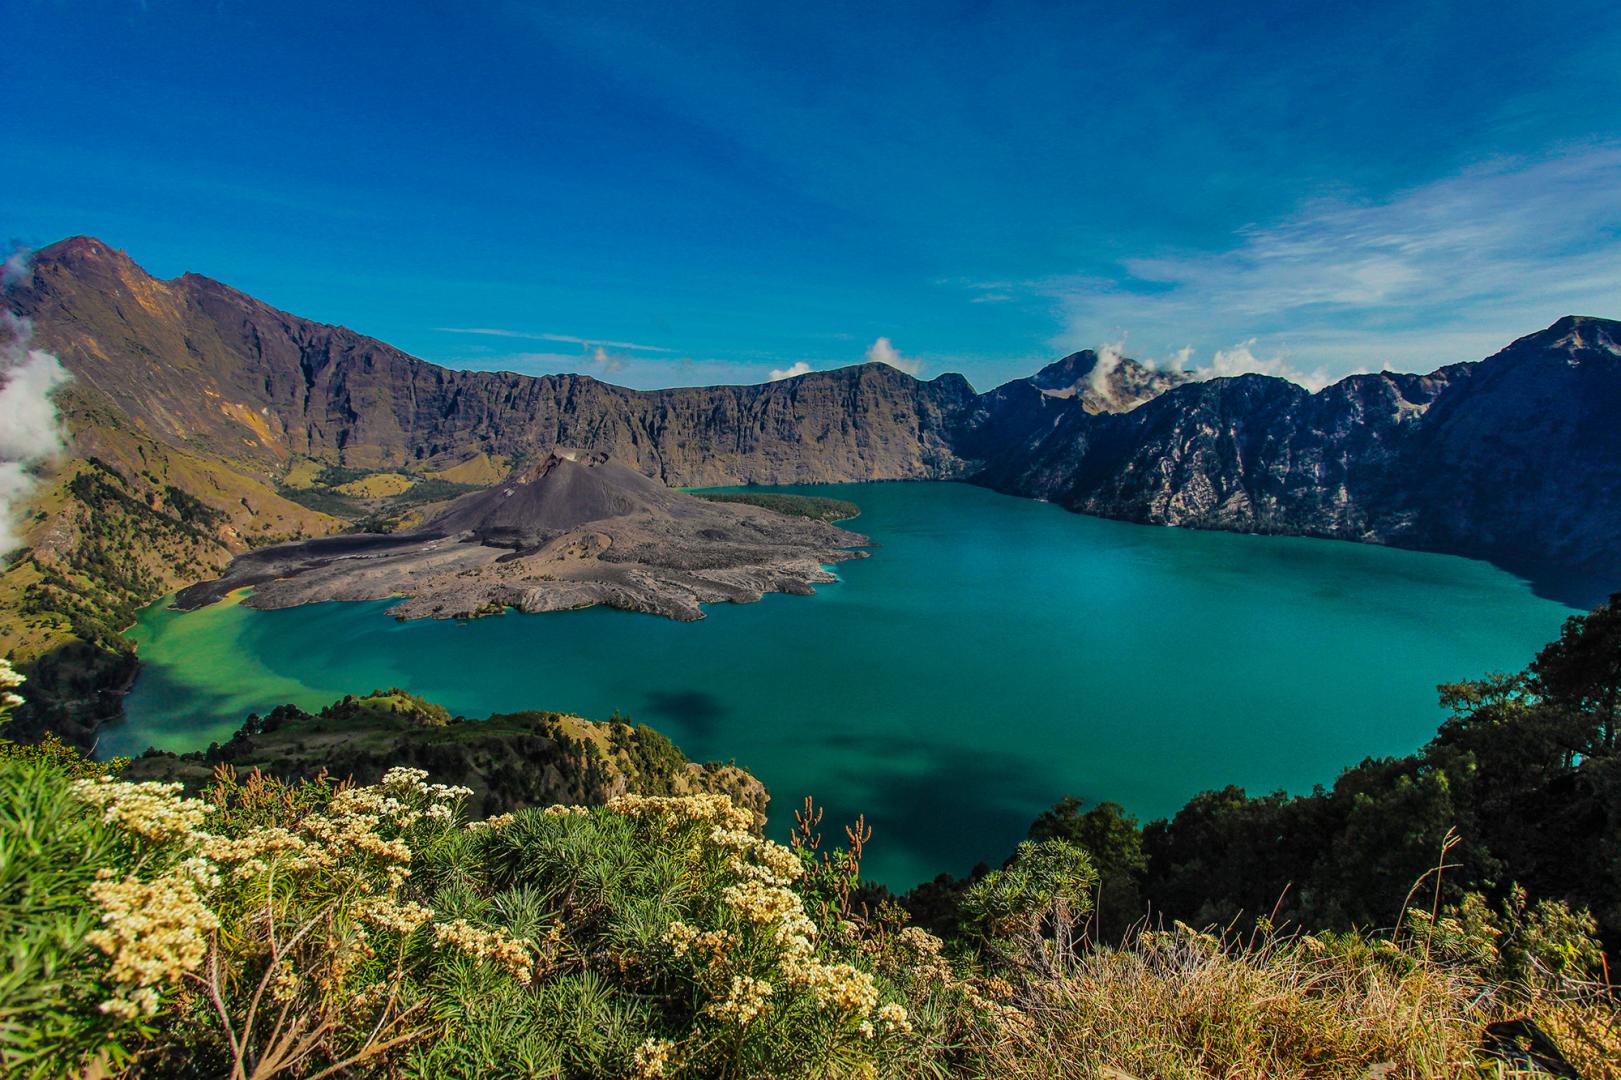
G.Rinjani

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

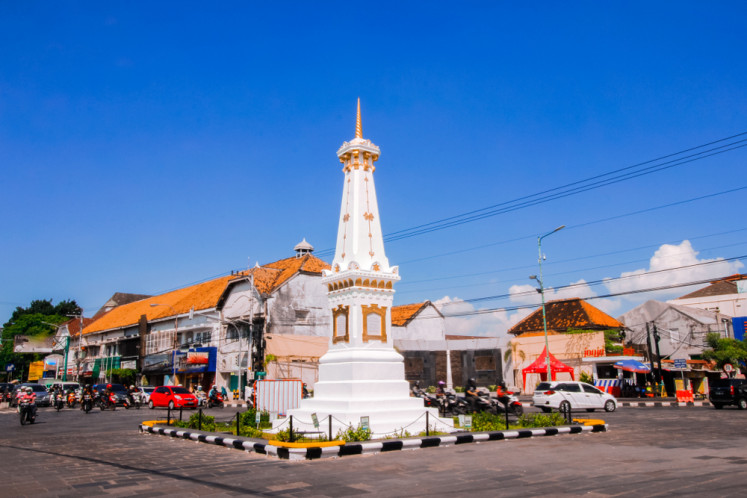
Yogyakarta

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Pulau Penida

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

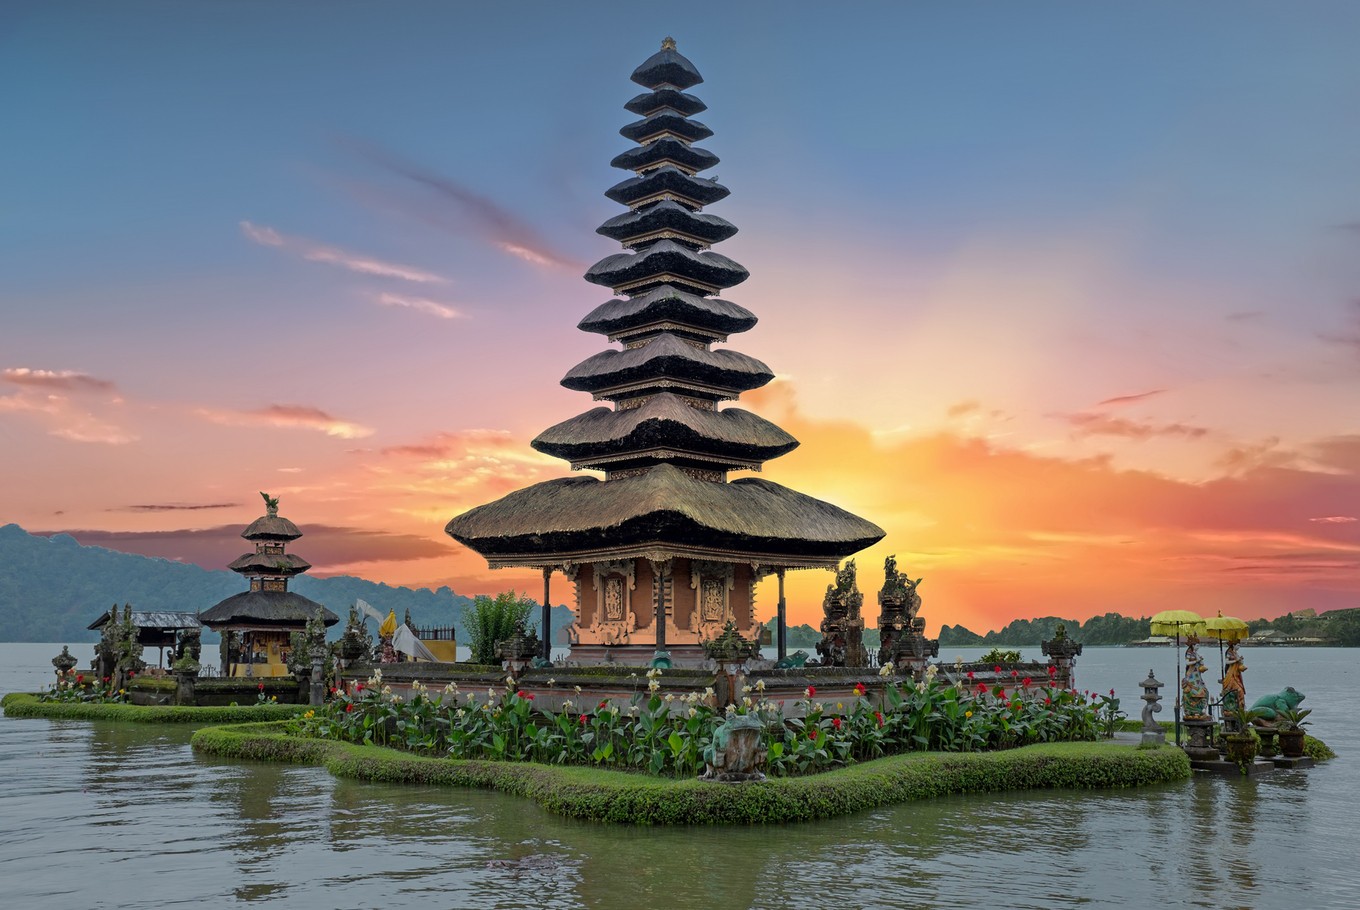
Bali

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

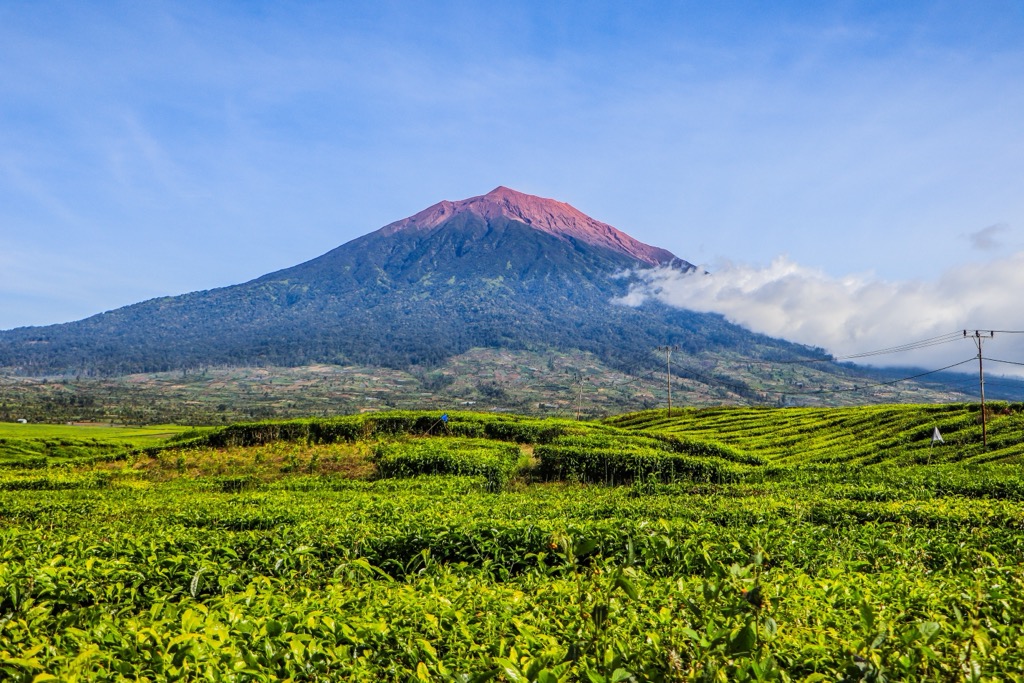
G.Kerinci

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

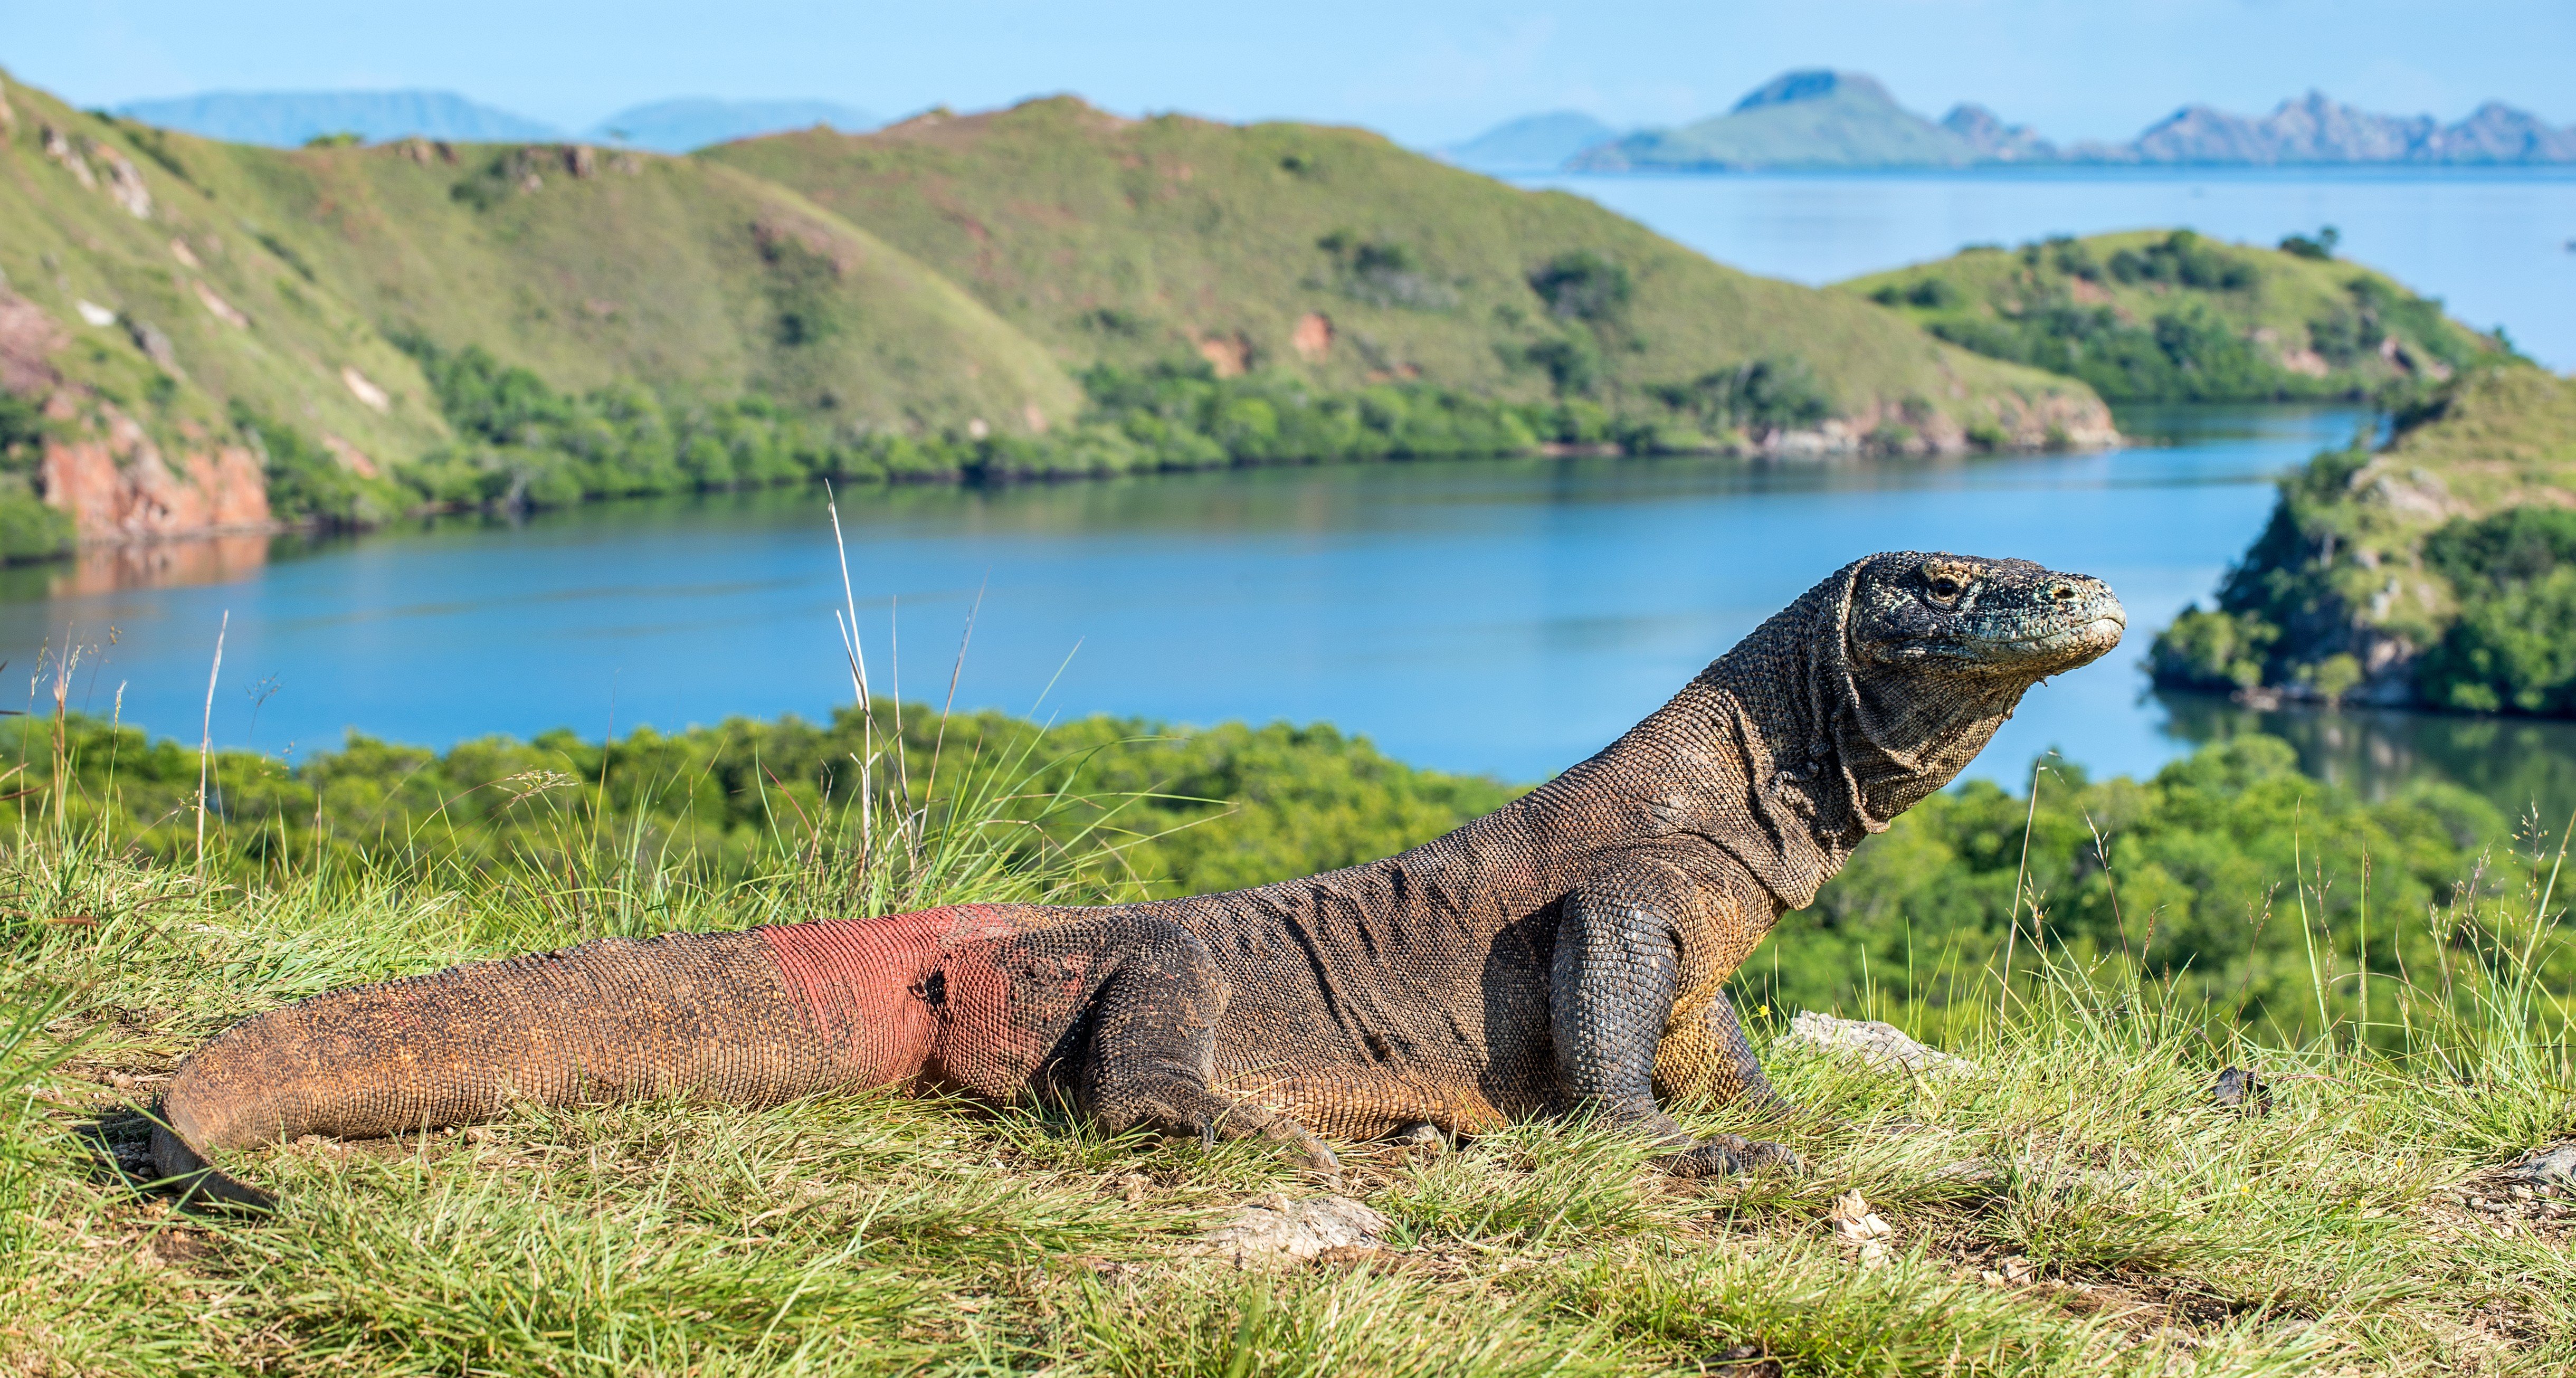
Pulau Komodo

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Danau Toba

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Green Canyon

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Taman Mini Jakarta

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

G.Sindoro

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Pegunungan Lembang Bandung

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Dufan Ancol Jakarta

Keliling Indonesia bersama teman dan keluarga adalah hal menyenangkan.

Senin, 26 Februari 2024

Tugas vlan

Langkah² Konfigurasi VLAN Menggunakan Dua Router


1. Pertama pasangkan kabel isp ke router, lalu pasangkan kabel komputer ke ether 5 pada router
2. Kedua klik mac address lalu connect
3. Ketiga pilih system lalu klik reset configurtcion centang alow reset configurtcion

4. Keempat lalu masuk kembali klik remove configurtcion setelah itu tunggu sampai keluar dari winbox dan lalu masuk kembali

5. Kelima masuk ke Dhcp client, klik tanda + pilih ether 1 lalu aplay ok
6. Keenam klik dns lalu centang, applay ok
7. Ketujuh klik firewall ke general pilih out interface nya (ether 1) pilih action
8. Ke delapan interface tambah (+) klik VLAN tulis ruang 1 vlan id pilih ruang lebih dari satu
9. Ke sembilan address bikin ip sesuai yang kita mau
10. Ke sepuluh pilih Dhcp server lalu klik dhcp setup ruang 1 dan ruang 2 lalu next
11. Kemudian konfigurasi dari switch pilih bridge (+) lalu bridge vlann applay ok. interface ether 1
setelah itu geser ke bagian port (+) ketik ether yang kita mau lalu applay ok
12. Pilih Switch lalu klik ether 1 dua kali
 
13. Double klik ether 1 vlan mode di ganti secure, vlan mider di ganti add af mising, vlan id di ganti 1
14. Double klik ether 2 vlan mode di ganti secure, vlan mider di ganti always strip lalu vlan id nya 100 dari ether 2 terus dilakukan secara ulangi sampai ether 4
15. Klik vlan pilih (+) vlan 10 sampai 100 wajib, port ether 1,2,4 apply ok, vlan 200 itu ether 1dan 3

Senin, 12 Februari 2024

Sunrise Pantai

Menikmati Sunrise Di Pantai Ketika Liburan

Berbaring di atas pasir yang hangat, saya merasakan embusan angin lembut yang menyapu wajah saya saat mentari mulai muncul dari balik cakrawala. Warna langit berubah dari gelap menjadi oranye cerah, menciptakan siluet yang memukau dari pepohonan pantai. Suara ombak yang menghantam pantai mengiringi kesunyian pagi, menciptakan suasana yang begitu tenang dan damai.

Saat sinar matahari mulai menembus awan-awan, warna-warni langit semakin mempesona. Awan-awan terlihat seperti lukisan yang diwarnai dengan sentuhan emas, merona indah di langit pagi yang masih segar. Saya merenung sejenak, menikmati keindahan alam yang begitu mempesona ini, dan bersyukur atas kesempatan untuk menyaksikannya.

Melihat matahari terbit dari ufuk timur, saya merasa seperti sedang menyaksikan awal yang baru, sebuah kesempatan untuk memulai hari dengan penuh semangat dan rasa syukur. Saat warna-warni langit pagi semakin berubah, saya tersadar akan kebesaran alam dan keajaiban ciptaan-Nya. Inilah momen yang membuat liburan saya menjadi lebih berarti, sebuah pengalaman yang tak terlupakan dan penuh inspirasi.


Rinjani

Mendaki Gunung Rinjani

Saat matahari mulai terbit di ufuk timur, warna-warni langit mulai berubah dari gelap menjadi oranye cerah. Langit yang cerah memantulkan warna-warni yang memukau pada danau Segara Anak di kaki Gunung Rinjani. Sementara itu, kabut tipis mulai merayap di lereng gunung, menciptakan pemandangan yang begitu mistis dan memukau

Saat saya terus mendaki, udara segar pegunungan mengisi paru-paru saya, dan aroma alam yang khas menyelimuti sekitar. Tiba-tiba, suara gemuruh air terjun mengalir dan suara burung-burung yang berkicau mengiringi langkah-langkah saya. Melihat puncak gunung yang menjulang tinggi di hadapan, terasa seperti saya sedang melakukan perjalanan menuju keajaiban alam yang tak terduga.

Setelah perjalanan yang melelahkan, akhirnya saya tiba di puncak. Pemandangan yang terbentang di hadapan saya adalah sesuatu yang tidak bisa diungkapkan dengan kata-kata. Langit biru yang cerah, awan-awan yang berarak lembut, dan pemandangan pulau-pulau kecil yang berhamburan di Lautan Hindia membuat segala lelah terbayar dengan nikmatnya.

Mendaki Gunung Rinjani tidak hanya memberikan keindahan alam yang luar biasa, tetapi juga memperkaya pengalaman dan membangkitkan rasa keterhubungan yang mendalam dengan alam. Ini adalah momen yang saya akan kenang sepanjang hidup saya.

Mendaki Gunung Rinjani bisa menjadi pengalaman yang mengagumkan. Pastikan Anda membawa perlengkapan yang sesuai dan berhati-hati dengan kondisi cuaca dan medan. Jaga keamanan dan nikmatilah pemandangan yang menakjubkan di sepanjang perjalanan!

Senin, 05 Februari 2024

Tugas Pdkpj (Tina Desiana)

2. Jaringan Small Office dan Home Office

SOHO network singkatan dari Small Office atau Home Office network merupakan sebutan untuk infrastruktur jaringan dalam skala kecil, Small office artinya jaringan untuk kantor dalam skala kecil, misalnya kantor perusahaan start up atau UMKM Home office umumnya untuk jaringan di rumah guna mengakomodir kebutuhan koneksi di suatu rumah, contohnya Work From Home (WFH) yang sekarang ini menjadi tren.
Sama seperti infrastruktur pada umumnya, SOHO network terdiri atas tiga komponen, yaitu router, switch, dan access point. Umumnya, untuk efisiensi dapat menggunakan single device berupa wireless router. Hal tersebut dapat mengakomodir fungsi-fungsi dari ketiga komponen tersebut menjadi satu buah. Solusi yang diberikan oleh Reyee sebagai subproduk terbaru dari Ruijie yaitu produk wireless router seperti RG-EW105GW.RG-EW105GW memiliki fungsi, seperti routing. wireless, VPN, VLAN, dan flow control. Dengan demikian, router, switch, dan AP tidak dibutuhkan lagi.

3. Jaringan Data Center 
Mengenai data center ini akan dijelaskan lebih mendalam pada patiaran berikut 

a. Memahami data center
Data center atau pusat data merupakan ruangan fisik untuk menyimpan data memproses informasi bisnis, dan menampung server komputer perusahaan Isi data center terisi ratusan sampai ribuan server yang disusun seperti rak Selain itu, pusat data juga terdiri atas komponen penunjang lainnya, sepert sumber daya listrik, jaringan komputer, dan sistem keamanan. Infrastruktur data center tersebut yang dapat disewakan ke perusahaan-perusahaan berdasarkan kebutuhan bisnis.

b. Fungsi data center
Berikut diuraikan mengenai fungsi data center.

1) Tempat pemrosesan dan backup data 
Selain menyimpan data, data center berfungsi sebagai tempat untuk memproses dan mengolah data agar menghasilkan informasi baru yang berguna bagi kebutuhan perusahaan. Kemudian, data center juga berfungsi membackup data. Dengan demikian, data-data bisnis penting yang mengalami kerusakan atau hilang, masih memiliki salinannya di pusat data

2) Menghosting software enterprise 
Fungsi data center selanjutnya yaitu sebagai hosting software enterprise perusahaan agar dapat digunakan secara internal dan baik. Contoh aplikasi bisnis yang umum dapat dihostingkan antara lain Customer Relationship Management (CRM) dan Enterprise Resource Planning (ERP)

3) Menjaga performa dan uptime server 
Fungsi lain data center yaitu menjaga kecepatan komunikasi data dan uptime server pada suatu perusahaan yang dapat disimpan agar tetap stabil. Oleh karena itu, penyedia data center yang berkualitas umumnya akan memberikan jaminan yang berhubungan dengan layanannya. seperti uptime 99.99%, infrastruktur fully redundant, dan bebas gangguan listrik.

c. Cara kerja data center 
Data center dapat bekerja dengan menghubungkan server-server yang tersedia agar dapat berkomunikasi satu sama lain. Setelah terhubung, penyedia pusat data akan mendistribusikan beban kerja ke setiap server. Dengan demikian, server merupakan komponen yang akan mengakses, memproses, dan mentransfer data untuk kebutuhan pelanggan, bisnis, serta perusahaan.

d. Komponen data center 
Komponen data center dijelaskan sebagai berikut. 
1) Computing hardware
 Komponen pertama yang harus terdapat di setiap data center yaitu computing hardware. Tanpa menggunakan computing hardware, pusat data tidak dapat bekerja secara normal. Computing hardware ini meliputi CPU dan RAM untuk server.

2) Storage
 Komponen data center selanjutnya adalah storage (penyimpanan) berkapasitas besar untuk menampung data yang disimpan di data center. Terdapat dua jenis storage yang umumnya dapat digunakan penyedia pusat data antara lain SSD dan HDD. Perbedaan SSD dan HDD secara umum dapat dilihat dari kecepatan pemrosesan datanya. SSD dapat mencapai 100 kali jauh lebih cepat dibandingkan menggunakan HDD

3) Infrastruktur IT jaringan 
Berdasarkan namanya, infrastruktur IT jaringan berfungsi menghubungkan data center dengan internet. Terdapat beberapa komponen sistem jaringan yang wajib tersedia, seperti switch, router

4) Sumber daya listrik
 Penyedia data center sebaiknya dapat menyediakan sumber daya listrik secara maksimal agar area pusat data tidak mengalami pemadaman listrik. Apabila sampai mengalami pemadaman, data yang disimpan di dalamnya menjadi tidak dapat diakses oleh pelanggan. Terdapat beberapa contoh infrastruktur listrik yang dapat digunakan, misalnya Uninterruptible Power Supply (UPS) dan generator diesel

5) Cooling system
 Komponen penunjang data center selanjutnya yaitu cooling system atau sistem pendingin. Berdasarkan namanya, cooling system ini untuk menjaga suhu ruang pusat data agar tetap optimal dan menghindari overheat. Selain itu, penyedia data center yang baik umumnya telah menyediakan alat pemadam kebakaran dan sistem pendeteksi asap di ruangan server.

6) Sistem keamanan
 Area data center perlu dilindungi oleh sistem keamanan yang canggih dan terpercaya. Hal tersebut untuk menghindari kejadian yang dapat merugikan bisnis, misalnya pencurian. Oleh karena itu, penyedia layanan pusat data membutuhkan kamera pengawas berupa CCTV, sistem biometrik atau password, serta membatasi akses fisik untuk masuk ke ruangan data center.

e. Jenis-jenis data center
Jenis data center dipaparkan sebagai berikut.

1) Colocation data center
Colocation data center adalah penyedia layanan yang menyewakan sepaket fasilitas data center secara lengkap, mulai dari server dan infrastruktur utama serta penunjang lain. Perusahaan DCI Indonesia yang berlokasi di Jakarta merupakan salah satu contoh penyedia layanan colocation data center.

2) Enterprise data center
Data center jenis enterprise merupakan fasilitas pusat data yang dibangun oleh perusahaan untuk digunakan secara mandiri oleh perusahaan tersebut. Jadi, alih-alih menyewa data center dari pihak ketiga, perusahaan akan menyiapkan, mengelola, dan merawat pusat
datanya sendin. Umumnya, jenis data center ini dapat ditempatkan tidak jauh dari lokasi perusahaan

3) Cloud data center
Cloud data center adalah fasilitas data center dengan server dan fasilitas peridukung lainnya yang terletak secara virtual di jaringan internet Umumnya, penyedia pusat data jenis ini tidak hanya untuk menyediakan data center secara virtual, tetapi juga layanan berbasis cloud lainnya Contohnya, cloud hosting dan cloud computing

4) Edge data center
Jenis pusat data selanjutnya yaitu edge data center. Istilah ini merujuk pada perusahaan yang telah menggunakan lebih dari satu data center di beberapa lokasi yang berbeda berdasarkan kebutuhan. Hal ini bertujuan menghindari keterlambatan akses data bisnis apabila terjadi masalah di salah satu penyedia pusat data.

5) Micro data center
Micro data center adalah jenis pusat data yang fungsinya masih sama, yaitu dapat menyimpan data dan memenuhi kebutuhan perusahaan. Bedanya terdapat pada micro data center yang berukuran lebih kecil dengan jumlah server, kapasitas bandwidth, dan fasilitas pendukung tidak sebesar data center jenis lainnya.

f. Cara memilih data center yang baik

Cara memilih data center yang baik, yakni
1) lokasi strategis dan minim risiko;
2) fasilitas keamanan lengkap:
3) bersertifikat tier 4; serta
4) perawatan pusat data rutin.

Rabu, 15 November 2023

Tugas Rounting


Pengertian routing

Routing adalah proses pengiriman data maupun informasi dengan meneruskan paket data yang dikirim dari jaringan satu ke jaringan lainnya.
Routing juga dapat berarti proses memindahkan suatu paket data dari host pengirim ke host tujuan, di mana kedua host tersebut tidak berada dalam satu network yang sama.
Tugas routing akan dilakukan device jaringan yang disebut sebagai Router, yakni perangkat yang digunakan sebagai penghubung paket data antara dua segmen jaringan atau lebih.
Routing bertanggung jawab membawa data melewati sekumpulan jaringan dengan cara memilih jalur terbaik untuk dilewati data.
Informasi dalam routing memuat tujuan kemana sebuah paket data akan dikirimkan, serta informasi terkait jalur terbaik yang akan ditempuh.
Informasi tersebut akan disimpan oleh router pada suatu sistem yakni tabel routing (table routing).

Jenis-Jenis Routing

Saat ini perkembangan teknologi routing memang terbilang begitu pesat. Hal ini ditunjukkan dari adanya beberapa jenis routing yang bisa digunakan. Tentunya setiap jenis routing akan memiliki kelebihan maupun kekurangannya masing-masing.


Oleh karena itu, agar kalian juga makin paham jenis-jenis dair routing, maka penjelasan di bawah ini bisa membantu.


1. Static Routing

Static routing adalah salah satu jenis routing yang rutenya akan ditambahkan secara manual ke routing table. Keamanan yang tinggi menjadi salah satu kelebihan yang dimiliki oleh static routing. Hal ini bisa terjadi karena hanya administrator saja yang mampu memberikan akses pada network untuk proses routing.

Selain itu, tidak perlukan penggunaan bandwidth dari router ke router lain. Namun, untuk jaringan yang lebih besar, tipe static routing akan sulit digunakan karena masih manual.


2. Default Routing

Jenis routing yang kedua adalah default routing. Dimana jenis routing ini akan menggunakan single router. Lalu untuk router yang digunakan tersebut akan melakukan pengiriman semua paket ke arah single router. Pemilihan rute ini digunakan ketika tidak ada jalur lain yang tersedia untuk tujuan dari alamat IP.

3. Dynamic Routing

Ada juga dynamic routing yang memiliki proses otomatis. Rute yang ditentukan akan didasarkan pada situasi serta kondisi jalur routing table. Keuntungan dari menggunakan jenis tipe routing ini adalah memudahkan dalam proses konfigurasi karena sudah bisa secara otomatis.

Selain itu, pemilihan jalur atau rute juga akan menjadi lebih efektif. Namun, dibutuhkan bandwidth yang lebih besar serta keamanan yang dimiliki jauh lebih rendah jika dibandingkan dengan static routing.


Sumber dari :
1.https://amp.kompas.com/skola/read/2023/10/03/050000469/pengertian-routing-jenis-fungsi-dan-cara-kerjanya
2.https://www.gramedia.com/literasi/routing/#:~:text=Secara%20umum%2C%20routing%20adalah%20suatu,satu%20jaringan%20ke%20jaringan%20lainnya.

Selasa, 31 Oktober 2023

Tugas Pemantau dan Manajemen Perangkat (KJ)

1. Pengamanan SO dan Manajemen file
Pengamanan sistem operasi dan manajemen file ini diuraikan sebagai berikut

A. Memahami keamanan sistem operasi
 Istilah dari keamanan sistem operasi atau OS mengacu pada praktik dan tindakan yang dapat memastikan kerahasiaan, integritas, serta ketersediaan atau Confidentiality, Integrity, dan Availability (CIA) sistem operasi

Tujuan dan keamanan sistem operasi atau OS, yaitu melindungi OS dari berbagai ancaman termasuk perangkat lunak yang berbahaya, seperti worm atau trojan, kesalahan konfigurasi dan intrusi jarak jauh Keamanan sistem operasi umumnya telah melibatkan penerapan teknik kontrol yang dapat
melindungi aset dari modifikasi dan penghapusan atau pencurian secara tidak sah Teknik yang paling umum untuk melindungi sistem operasi, yaitu penggunaan perangkat lunak antivirus dan tindakan perlindungan endpoint pembaruan patch OS secara reguler, serta firewall untuk memantau lalu lintas jaringan dan penegakan akses aman melalui hak istimewa maupun kontrol pengguna paling sedikit

Memastikan ketersediaan, kerahasiaan, dan integritas OS termasuk dalam pengamanan sistem operasi Untuk keamanan OS ini mengacu pada proses atau tindakan yang diambil dalam melindungi sistem operasi dan bahaya atau ancaman Keamanan sistem operasi yang terdiri atas semua prosedur kontrol preventif akan melindungi aset sistem dari pencurian, modifikasi, atau penghapusan apabila keamanan OS atau sistem operasi dilanggar

B. Ancaman keamanan sistem operasi
Berikut diuraikan mengenal ancaman-ancaman keamanan sistem operasi yang perlu diperhatikan agar tetap aman dari serangan siber

1). Ancaman malware
Malware merupakan perangkat lunak berbahaya yang telah mencakup berbagai vektor serangan, seperti virus, worm, trojan, dan rootkit Malware akan menjadi ancaman pertama dari keamanan sistem operasi. Cara kerja malware ini umumnya melalui suntikan (disuntikkan), kemudian masuk dalam sistem tanpa persetujuan pemilik atau dengan menyamar sebagai perangkat lunak yang sah. Hal ini bertujuan mencuri menghancurkan. merusak data, bahkan membahayakan perangkat.

Malware juga dapat melakukan replikasi yang memungkinkannya untuk menyebar lebih jauh di jaringan perusahaan dan seterusnya Serangan malware kerap tidak terdeteksi oleh pengguna target. Hal ini memungkinkan ekstraksi data sensitif secara diam-diam Dalam kasus lain, penyerang secara diam-diam akan menggining perangkat ke dalam botnet dan menggunakannya untuk aktivitas kriminal, seperti serangan penolakan layanan terdistribusi (DDoS)

2). Ancaman serangan Denial of Service (DoS)
Ancaman keamanan komputer yang kedua yaitu serangan Dos Serangan Denial of Service (DoS) berfungsi menyumbat sistem dengan permintaan secara palsu sehingga kelebihan beban akhirnya berhenti untuk melayani permintaan secara sah Beberapa serangan Dos, selain untuk membebani sumber daya sistem juga menyebabkan kerusakan pada infrastruktur yang mendasarinya

Serangan DoS modern dapat dilancarkan oleh suatu jaringan terdistribusi yang terdiri atas ribuan atau jutaan bot (agen otomatis) Hal ini lebih dikenal sebagai penolakan layanan terdistribusi (DDoS) dan sangat sulit dimitigasi karena skalanya yang besar Contohnya, serangan Dos digunakan dalam penggunaan secara berulang-ulang pada permintaan sistem dalamloop atau Sin Flood, penyerangnya mengirimkan permintaan jaringan dalam jumlah besar dan mengharuskan server untuk mengakui setiap permintaan serta menghabiskan sumber dayanya

3) Ancaman intrusi jaringan
Ancaman keamanan komputer ketiga yaitu network intrusion. Intrusi jaringan terjadi ketika seseorang telah mendapatkan akses ke sistem untuk penggunaan yang tidak benar Terdapat beberapa jenis instrusi jaringan yang bergantung pada jenis penyusupan.
Aset sensitif dapat terungkap ketika orang dalam atau pengguna resmi falai/ceroboh dalam mengikuti kebijakan keamanan atau praktik Orang dalam yang berbahaya ini, yaitu pengguna resmi yang menyalahgunakan hak istimewa untuk kepentingan individu ataupun kepentingan kejahatan Masqueraders adalah individu eksternal yang berperan sebagai pengguna sah, mengeksploitasi akun, atau kredensial pengguna resmi untuk mendapatkan akses ke sistem Pengguna klandestin adalah penyerang yang menembus sistem dengan
mendapatkan kontrol pengawasan dan melewati kontrol akses

4) Ancaman buffer overflow Selanjutnya, ancaman keamanan sistem operasi yaitu buffer overflow. Fungsi utama dari buffer ini adalah menyimpan data sementara Setiap buffer memiliki kapasitas data yang dapat ditampung Selama serangan buffer overflow, buffer atau penyimpanan data sementara lainnya dapat dipenuhi dengan data Saat buffer meluap, program yang ingin mencoba menulis data kemungkinan akan menimpa lokasi memori lain mengenal informasi penting Pelaku ancaman akan mencari kerentanan buffer overflow untuk menyuntikkan skrip yang membantu dalam membajak sistem atau merusaknya

C. Jenis ancaman keamanan
Beberapa jenis ancaman keamanan diuraikan sebagai berikut
1). Ancaman program
Jenis ancaman pertama dalam sistem operasi yaitu ancaman program. Ancaman program terjadi ketika program pengguna menyebabkan operasi yang berbahaya. Contoh umum dari ancaman program adalah saat program diinstal di komputer, program tersebut dapat menyimpan dan mentransfer kredensial pengguna ke peretas Terdapat berbagai ancaman program yang dijabarkan sebagai berikut.

a) Virus
Malware virus juga dapat menggandakan dirinya sendiri di sebuah sistem Aplikasi virus umumnya sangat berbahaya dan dapat mengubah atau menghapus file pengguna serta merusak komputer. Oleh karena itu. virus merupakan bagian kecil dari kode yang dapat dimplementasikan pada program sistem. Saat pengguna berinteraksi dengan program, virus dapat tertanam di file dan program lain sehingga berpotensi membuat sistem tidak dapat beroperasi lagu

b) Trojan horse
Jenis aplikasi ini akan menangkap kredensial masuk pengguna. Hal ini dimanfaatkan untuk penyimpanan, kemudian mentransfernya ke pengguna yang melakukan kejahatan. Hal tersebut dapat masuk ke komputer untuk mengakses sumber daya sistem

c) Logic bomb
Bom logika dogic bomb) merupakan situasi saat sebuah perangkat lunak hanya dapat bertingkah buruk ketika kriteria secara tertentu terpenuhi Apabila tidak terpenuhi, umumnya berfungsi secara normal.

d) Trap door
Trap door atau pintu jebakan adalah saat sebuah program memiliki fungsi seperti yang diharapkan Jenis ini memiliki kelemahan keamanan di dalam kodenya. Hal tersebut dapat memungkinkannya untuk melakukan tindakan secara ilegal tanpa sepengetahuanpengguna

2) Ancaman sistem
Ancaman sistem yakni penyalahgunaan layanan sistem dan koneksi jaringan yang akan menyebabkan masalah pengguna Ancaman ini memicu ancaman program di seluruh jaringan yang disebut serangan program. Selain itu, ancaman sistem akan membuat lingkungan berupa sumber daya OS dan file pengguna disalahgunakan. Beberapa ancaman sistem ini diuraikan sebagai berikut.

a) Port scanning
Port scanning merupakan metode saat cracker dapat menentukan kerentanan sistem untuk serangan. Proses ini secara otomatis menghubungkan ke port tertentu melalui TCP/IP Untuk melindungi identitas penyerang, serangan pemindaian port dapat diluncurkan melalui sistem Zombie. Sistem yang sebelumnya independen, sekarang dapat melayani pemiliknya untuk tujuan yang berbahaya.

b) Worm
Worm adalah proses yang dapat mencekik kinerja sistem dengan menghabiskan semua sumber daya sistem. Proses worm dapat membuat beberapa klon, masing-masing menggunakan sumber daya sistem. Proses worm ini dapat menghentikan jaringan

c) Denial of Service (DoS)
Serangan penolakan layanan umumnya untuk mencegah pengguna dalam menggunakan sistem secara sah. Apabila serangan DoS dapat dijalankan terhadap pengaturan konten browser, kemungkinan pengguna tidak dapat mengakses internet.

d. Cara menjamin keamanan sistem operasi
Terdapat berbagai cara untuk menjamin atau memastikan keamanan sistem operasi. Berikut beberapa hal yang perlu diketahui mengenai cara menjamin keamanan sistem operasi.

1). Autentikasi secara umum
Autentikasi merupakan proses identifikasi pengguna terhadap suatu sistem dan mengaitkannya ke program yang telah dijalankan pengguna tersebut. Sistem operasi umumnya bertanggung jawab menerapkan sistem keamanan. Hal tersebut untuk memastikan keaslian identitas pengguna dalam menjalankan program Secara umum, sistem operasi akan mengidentifikasi dan mengautentikasi pengguna dalam tiga cara berikut

a) Username dan password
Setiap pengguna akan memiliki nama pengguna dan kata sandi yang unik Hal ini harus dimasukkan dengan benar sebelum mengakses sistemnya

b) Atribusi pengguna
Teknik ini umumnya telah mencakup verifikasi secara biometrik, seperti sidik jari pemindaian retina, dan pola. Autentikas in didasarkan keunikan pengguna dibandingkan sampel database yang sudah terdapat di sebuah sistem Pengguna akan diizinkan mengakses apabila terdapat kecocokan dengan verifikasi tersebut
 
c) Kartu pengguna dan kunci
Untuk masuk ke dalam suatu sistem, pengguna sebaiknya dapat memasukkan kartu ke dalam slot kartu. Selain itu, pengguna dapat memasukkan kunci yang dihasilkan oleh pembuat kunci ke dalam opsi yang telah disediakan sistem operasi.

2). One Time Password (OTP)
Seiring dengan autentikasi standar, kata sandi satu kali akan memberikan lapisan keamanan extra contohnya melalui OTP
Setiap kali pengguna ingin mencoba masuk ke sistem OTP, dibutuhkan kata sandi unik. Setelah kata sandi satu kali dapat digunakan, kata sandi tersebut tidak dapat digunakan secara ulang. Kata sandi satu kali dapat diterapkan dalam beberapa cara berikut.

a) Kunci rahasia
Pengguna diberi perangkat keras yang dapat menghasilkan ID secara rahasia yang telah ditautkan ke ID pengguna. Sistem akan meminta ID rahasia tersebut ketika ingin mengakses sesuatu.

b) Angka acak
Pengguna akan diberi kartu yang memiliki huruf dan angka tercetak di atasnya. Sistem akan meminta nomor sesuai angka dan huruf acak tersebut.

c) Kata sandi jaringan
Terdapat beberapa aplikasi secara komersial yang mengeluarkan kata sandi satu kali ke alamat seluler atau email terdaftar. Dalam hal ini, pengguna harus memasukkan kata sandi sebelum masuk.

3) Firewall
Firewall sangat penting untuk memantau semua lalu lintas yang masuk dan keluar. Hal ini akan memaksakan keamanan secara lokal dan menentukan lalu lintas yang mungkin melewatinya. Firewall merupakan cara yang sangat efisien untuk melindungi sistem jaringan atau sistem lokal dari ancaman keamanan berbasis jaringan.

4). Keamanan fisik
Hal yang paling penting untuk menjaga keamanan sebuah sistem operasi terdapat pada keamanan fisiknya. Penyerang dengan akses fisik ke sistem umumnya melalui pengeditan, penghapusan, atau pencurian file penting Hal ini karena kode sistem operasi dan file konfigurasi dapat disimpan di hard drive

E. Kebijakan dan prosedur keamanan sistem operasi Pada umumnya, kebijakan keamanan OS merupakan dokumen yang dapat menentukan prosedur untuk memastikan sistem operasi dapat mempertahankan tingkat integritas, kerahasiaan, dan ketersediaan tertentu. Keamanan sistem operasi dapat melindungi sistem dan data dari worm, malware. ancaman, ransomware, intrusi pintu belakang, maupun virus. Kebijakan keamanan akan menangani semua aktivitas serta prosedur pencegahan untuk memastikan perlindungan sistem operasi, termasuk mencuri, mengedit, dan menghapus data. Kebijakan dan prosedur keamanan OS telah mencakup area yang luas sehingga terdapat berbagai teknik untuk mengatasinya. Berikut beberapa cara untuk mengatasinya.

1) Menginstal dan memperbarui perangkat lunak antivirus.
2) Memastikan sistem yang diperbarui secara teratur.
3) Menerapkan kebijakan manajemen pengguna untuk melindungi akun dan hak istimewa pengguna.
4) Memasang firewall serta memastikan dapat diatur dengan benar untuk memantau semua lalu lintas yang masuk dan keluar pengaksesan suatu sistem.

2. Pengamanan Otomatis pada Router
Berikut diuraikan cara untuk melakukan konfigurasi keamanan secara otomatis.

A. Langkah ringkasan
Untuk langkah ringkasan ini, pertama, aktifkan router. Kemudian, keamanan otomatis dapat dilakukan dengan membuka manajemen. Apabila tidak terdapat interaksi, artinya penuh Kemudian, klik NTP dilanjutkan masuk ke SSH, lalu firewall dan tcp-intercept

b.Langkah-langkah detail
Berikut diuraikan langkah-langkah detailnya

Langkah 1
Perintah atau Tindakan : 
Aktifkan
Contoh : Router> enable

Tujuan:
Mengaktifkan keamanan yang lebih tinggi, seperti EXEC mode. Masukkan kata sandi apabila diminta

Langkah 2

Perintah atau Tindakan :
Auto secure [management I forwarding] [no-interact Ifull] Intp | login | ssh | firewall | tcp-intercept]
Contoh : Router# auto secure

Tujuan :
Sesi dialog semi-interaktif mulai mengamankan, baik manajemen maupun pesawat penerusan pada router saat kata kunci "manajemen maupun "penerusan dipilih Apabila tidak Terdapat opsi yang dipilih, dialog akan meminta kedua pesawat untuk konfigurasi. Apabila kata kunci manajemen dipilih, bidang manajemen hanya diamankan. Jika kata kunci "penerusan" dipilih, bidang penerusan hanya diamankan Apabila kata kunci "no-interact" dipilih, pengguna tidak diminta untuk konfigurasi interaktif. Jika kata kunci "lengkap dipilih, pengguna diminta untuk konfigurasi semua pertanyaan interaktif yang merupakan default

3. Tahapan Autentikasi Peralatan
Berikut diuraikan tahapan dari autentikasi peralatan

a. Auntentikasi untuk mengetahui lokasi dari peralatan pada suatu simpul jaringan (data link layer dan network layer)
b. Auntentikasi untuk mengenal sistem operasi yang terhubung ke jaringan (transport layer).
c. Auntentikasi untuk mengetahui fungsi atau proses yang sedang terjadi di suatu simpul jaringan (session dan presentation layer). 
d. Auntentikasi untuk mengenali user dan aplikasi yang digunakan (application layer)

Sumber : Dari buku ( Keamanan Jaringan ) 

Selasa, 03 Oktober 2023

Tugas VLAN

MATERI VLAN

A. Pengertian VLAN:
VLAN adalah singkatan dari Virtual Local Area Network, guna menghindari keterbatasan fisik LAN melalui sifat yang dimilikinya, memungkinkan skala jaringan dan segmentasi guna meningkatkan langkah-langkah keamanan dan mengurangi adanya latensi jaringan. VLAN adalah subnetwork yang dapat mengelompokkan kumpulan perangkat pada jaringan area lokal fisik (LAN) yang terpisah.

VLAN juga memudahkan administrator jaringan dalam mempartisi jaringan tunggal untuk diaktifkan sesuai dengan persyaratan fungsional dan keamanan sistem yang dimiliki. Tanpa harus menggunakan atau menjalankan kabel baru dan membuat perubahan besar dalam struktur jaringan yang ada, VLAN cenderung fleksibel karena berdasar koneksi logis dan bukan fisik.

B. Fungsi VLAN :
1. Pengurangan Biaya  

Karena workstation di Virtual Local Area Network berkomunikasi satu sama lain melalui saklar Virtual Local Area Network dan tidak memerlukan router kecuali jika mereka mengirim data dari luar Virtual Local Area Network untuk mengelola peningkatan beban data, sementara saklar memiliki kemampuan lebih sedikit daripada router, router menyebabkan kemacetan bahkan tabrakan jaringan.  Virtual Local Area Network tidak perlu meneruskan informasi melalui router untuk berkomunikasi dengan perangkat di dalam jaringan, sehingga mengurangi latensi jaringan secara keseluruhan. 

2.Menawarkan lebih banyak fleksibilitas daripada solusi jaringan non-virtual 

VLAN dapat dikonfigurasi dna ditetapkan berdasarkan port, protokol, atau kriteria subnet, sehingga memungkinkan untuk mengubah VLAN dan mengubah desain jaringan bila diperlukan. Lebih jauh lagi, karena Virtual Local Area Network dikonfigurasi di luar koneksi fisiknya ke perangkat lain, Virtual Local Area Network memungkinkan grup yang berkolaborasi – dan mungkin mentransfer banyak data ke perangkat satu sama lain – untuk berbagi Virtual Local Area Network meskipun mereka bekerja pada lantai terpisah atau digedung yang berbeda. 

3.Mengatasi jumlah administratif yang dibutuhkan 

Virtual Local Area Network memungkinkan administrator jaringan untuk secara otomatis membatasi akses ke grup pengguna tertentu dengan membagi workstation ke dalam segmen LAN terisolasi yang berbeda. Saat pengguna memindahkan workstation mereka, administrator tidak perlu mengkonfigurasi ulang jaringan atau mengubah grup Virtual Local Area Network. Faktor-faktor ini mengurangi jumlah waktu dan energi yang harus dicurahkan oleh administrator untuk konfigurasi jumlah waktu dan energi yang harus dicurahkan oleh administrator untuk konfirgurasi dan langkah-langkah keamanan. 

C. Jenis – Jenis VLAN.

1.Port-Base VLAN 

Virtual Local Area Network berbasis post mengelompokkan jaringan area lokal virtual berdasarkan port. Dalam jenis LAN virtual, port switch dapat dikonfigurasi secara manual ke anggota VLAN yang lain. 

Perangkat yang terhubung ke port ini akan menjadi milik domain siaran yang sama. Karena semua port lain konfigurasi dengan nomor Virtual Local Area Network yang serupa. 

Tantangan dari jenis jaringan ini adalah untuk mengetahui port mana yang sesuai untuk setiap Virtual Local Area Network. Keanggotaan VLAN ini tidak dapat diketahui hanya dengan melihat port fisik sebuah switch. Anda dapat menentukannya dengan memeriksa informasi konfigurasi 

2. Protocol Based VLAN 

Jenis Virtual Local Area Network ini memproses lalu lintas berdasarkan protokol yang dapat digunakan untuk menentukan kriteria penyaringan untuk tag yang merupakan paket yang tidak ditandai. 

Pada Virtual Local Area Network ini, protokol layer-3 dibawa oleh frame untuk menentukan keanggotaan VLAN. Ia bekerja di lingkungan multi-protokol. Metode ini tidak praktis dalam jaringan berbasis IP yang didominasi 

3. MAC Based VLAN

Virtual Local Area Network berbasis MAC memungkinkan paket masuk yang tidak ditanyai untuk diberikan LAN virtual. Dan dengan demikian mengklasifikasi lalu lintas tergantung pada alamat sumber paket. Anda menentukan alamat MAC untuk pemetaan VLAN dengan mengkonfigurasi pemetaan entri dari MAC ke tabel VLAN

D. Cara Kerja VLAN

Secara umum, cara kerja VLAN yakni menghubungkan semua perangkat komputer dalam lebih dari satu jaringan Local Area Network. 

Jaringan VLAN menyediakan akses data ke semua client komputer yang terhubung ke switch dan diberi ID yang sama.

Server VLAN pada dasarnya membuat domain broadcastnya sendiri, memisahkan jaringan fisik menjadi beberapa jaringan logis. 

Di atas kertas, lalu lintas komunikasi VLAN diatur oleh server, kemudian switch memastikan bahwa data pergi dan diakses ke proses

E. Kesimpulan

Itulah penjelasan terkait apa itu VLAN lengkap dengan manfaat dan cara kerjanya. 

VLAN adalah salah satu teknologi jaringan yang bisa digunakan untuk mengoptimalkan koneksi antar jaringan komputer perusahaan.

Ada banyak keuntungan dan manfaat dari VLAN yang bisa didapatkan jadi sangat cocok bagi Anda yang ingin mengoptimalkan networking di perusahaan yang sedang berkembang.

Terlepas dari itu, selain menggunakan LAN atau VLAN, di masa pandemi seperti sekarang ini Anda juga bisa memanfaatkan VPN sebagai layanan untuk mengamankan jaringan.

Sumber dari :

1.https://www.sampoernauniversity.ac.id/id/vlan-adalah/

2.https://www.sekawanmedia.co.id/blog/pengertian-vlan/

3.https://qwords.com/blog/vlan-adalah/